Большинство владельцев смартфонов, смарт-часов и беспроводных наушников привыкли никогда
не выключать Bluetooth. Беспроводной интерфейс работает в фоновом режиме круглые сутки, обеспечивая мгновенную
синхронизацию с фитнес-браслетом, автомобильной мультимедийной системой или домашней колонкой. Однако постоянная
активность радиомодуля превращает мобильное устройство в открытую мишень для целевых цифровых атак в общественных местах.
Одной из наиболее опасных и скрытных угроз в беспроводной среде является Bluebugging. В
отличие от безобидных спам-сообщений или кражи отдельных телефонных номеров, эта техника нацелена на установ
ление полного и незаметного контроля над гаджетом жертвы. Понимание природы этой уязвимости и механизмов работы зло
умышленников позволяет своевременно распознать риски и обезопасить личную жизнь от несанкционированного
вторжения.
Что такое Bluebugging и как зародилась эта угроза
Тер
мин Bluebugging обозначает класс кибератак, при которых атакующий удаленно получает доступ к командам управления моби
льным устройством через открытый или уязвимый протокол Bluetooth. Название происходит от слияния слова Bluetooth и англий
ского понятия bugging, означающего установку подслушивающего жучка. В результате успешного взлома телефон буквально
превращается в шпионское устройство, подконтрольное хакеру.
Впервые об этой технике за
говорили специалисты по информационной безопасности в начале двухтысячных годов, когда обнаружились серьезные бреши в реализации сте
ка Bluetooth на кнопочных мобильных телефонах. Первоначально взлом основывался на отправке специальных AT-ко
манд, которые применяются для управления модемами и телефонными модулями. Злоумышленник мог заставить телефон совершить звонок на
платный номер или отправить платное текстовое сообщение без участия владельца.
Со временем производители мобильных плат
форм существенно переработали механизмы авторизации и шифрования беспроводного трафика. Однако с ростом сложности
операционных систем и самого протокола Bluetooth появились новые аппаратные и программные уязвимости. Современный Bluebugging ох
ватывает не только классические телефонные функции, но и доступ к микрофону, геолокации, ме
ссенджерам и системным файлам смартфона.
Отличие от Bluejacking и Bluesnarfing

В
сфере беспроводной безопасности часто путают три схожих по названию термина, хотя масштаб ущерба от них принци
пиально различается. Bluejacking представляет собой отправку нежелательных сообщений, визитных карточек или изобра
жений на устройства, находящиеся в режиме обнаружения. Это скорее цифровое хулиганство или навязчивая реклама, которая не
несет прямой угрозы взлома системы.
Bluesnarfing действует значительно жестче и нацелен на не
санкционированное скачивание пользовательских данных без согласия владельца. При такой атаке хакер может ско
пировать телефонную книгу, историю звонков, календарь или мультимедийные файлы, если на устройстве не
настроена строгая аутентификация. При этом атакующий только забирает данные, но не вмешивается в управление операционной системой.
Bluebugging превосходит обе эти техники по степени опасности и глубине проникновения. А
такующий не просто крадет локальные файлы, а создает постоянный скрытый бэкдор для удаленного ад
министрирования. Захватив управление, злоумышленник может инициировать звонки, перехватывать входя
щие сообщения и прослушивать разговоры в режиме реального времени.
Важно: При
атаке типа Bluebugging жертва чаще всего не видит никаких визуальных сигналов на экране смартфона — дис
плей остается заблокированным, а фоновые процессы не отображаются в стандартном диспетчере задач.
Техни
ческая механика взлома по Bluetooth
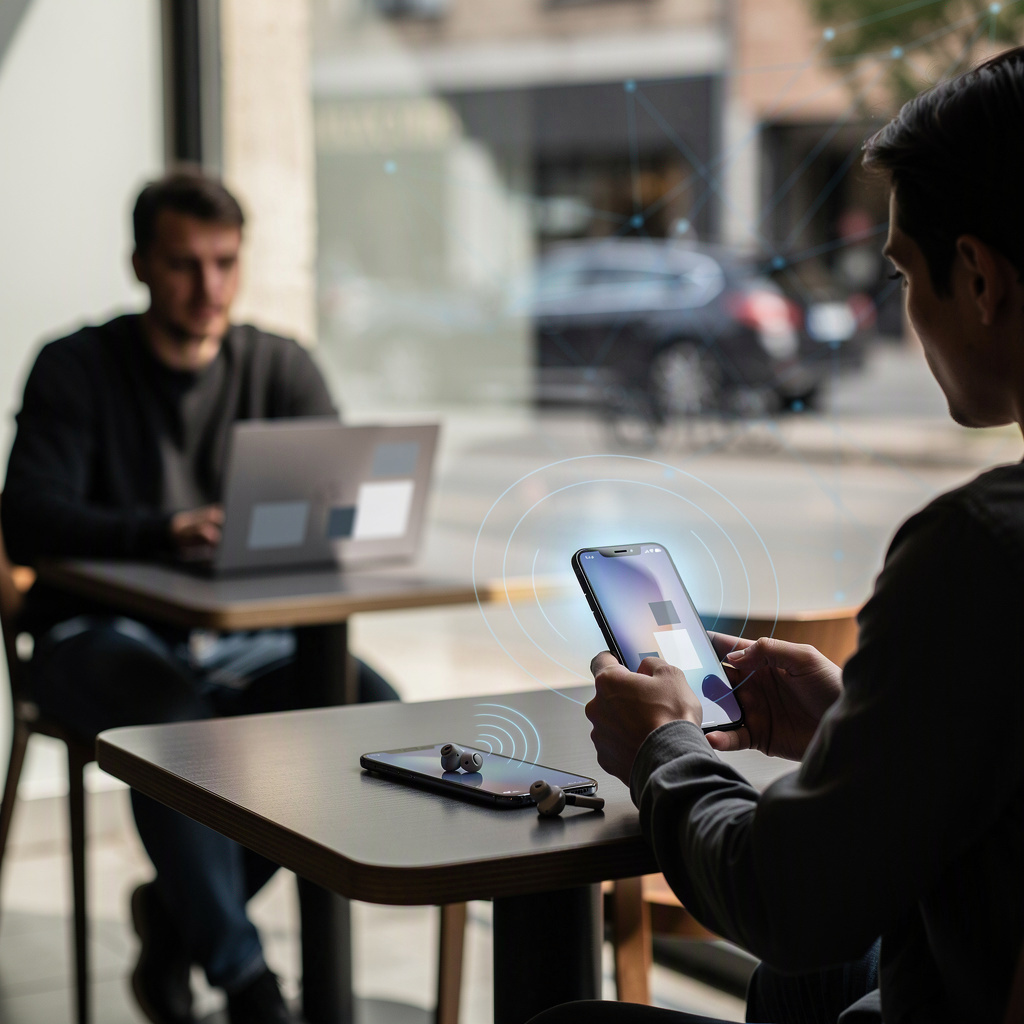
Для реализации атаки злоумышленнику необходимо находиться в пределах ради
уса действия радиосигнала целевого устройства. Хотя стандартный радиус покрытия Bluetooth потребительского класса составляет от десяти до два
дцати метров, применение направленных антенн и специализированных беспроводных адаптеров позволяет хакерам увеличивать эту дистанцию до ста
метров и более на открытой местности.
Эксплуатация уязвимостей беспроводного стека
Основной вектор атаки строится на поиске устройств с устаревшими версиями микрокода Bluetooth
-контроллеров или ошибками в реализации протоколов L2CAP, RFCOMM и SDP. Если на смартфо
не включен режим постоянной видимости для всех окружающих, злоумышленник с помощью сканера пакетов мгновенно определяет его MAC-
адрес и профиль доступных сервисов.
Обнаружив известную уязвимость в про
шивке чипа связи, хакер отправляет серию специально сформированных сетевых пакетов, вызывающих переполнение бу
фера памяти или логическую ошибку в процессе авторизации. Это позволяет обойти стандартный запрос на сопряжение, который обычно
выводится на экран для подтверждения пользователем.
Скрытое выполнение AT-команд
После об
хода аутентификации атакующий связывается со службой последовательного порта устройства и открывает скрытый командный канал. По
этому каналу передаются низкоуровневые телекоммуникационные команды, аналогичные тем, которые используются
разработчиками и сервисными инженерами при тестировании радиомодулей.
Через набор
инструкций формата AT+CKPD или ATD хакер отдает команды на совершение вызовов, манипуля
цию клавиатурой устройства и перенаправление аудиопотоков. В результате злоумышленник подключается к встроенному аудиомодулю смартфона и
активирует микрофон, превращая телефон в направленный подслушивающий аппарат.
Важно: У
язвимости Bluetooth-чипов нередко носят аппаратный характер, поэтому исправить их можно исключительно установкой обновлений безопасности от
производителя операционной системы или заменой устаревшего оборудования.
Основные угрозы и сценарии использования Bluebugging

Послед
ствия успешного перехвата контроля через беспроводной интерфейс могут затронуть как частную жизнь обычного человека, так и корпоративную безопасность
крупной организации. Попадание устройства под контроль третьих лиц открывает злоумышленникам доступ к критическим уз
лам цифровой инфраструктуры пользователя.
Прослушивание окружения и телефонных переговоров
Самый опас
ный сценарий использования уязвимости заключается в аудиошпионаже. Злоумышленник может незаметно подклю
чить гарнитурный профиль смартфона к своему оборудованию и слушать все, что происходит в комнате, где лежит
телефон. Это создает прямую угрозу во время закрытых деловых переговоров, личных бесед или конфиденциальных сове
щаний.
Кроме фонового прослушивания, хакер способен перехватывать и теку
щие телефонные звонки владельца. Смартфон может быть переведен в режим трехсторонней конференции без оповещения участников
разговора, в результате чего злоумышленник слышит обе стороны диалога.
Перехват SMS и одноразовых
кодов авторизации
Контролируя модемный модуль смартфона, злоумышленник получает возможность
читать входящие текстовые сообщения. Это создает критический риск для безопасности банковских счетов и профилей в социальных сетях,
так как многие сервисы до сих пор используют SMS в качестве второго фактора подтверждения входа.
Пере
хватив одноразовый пароль для входа в интернет-банк или подтверждения перевода, хакер может вывести
средства со счетов жертвы буквально за несколько минут. При этом владелец телефона может даже не увидеть входящее SMS, если
вредоносная команда сразу удаляет его из системного хранилища.
Кража конфиденциальных данных и телефон
ной книги
Наряду с управлением звонками, взлом позволяет выгрузить полную структуру контактов, историю
входящих и исходящих соединений, а также текстовую переписку. Эти сведения используются для дальнейшей социальной инженерии, шантажа или
фишинговых атак на близких людей и коллег жертвы.
Важно: За
получив доступ к списку контактов и истории звонков, мошенники могут имитировать звонки от имени дове
ренных лиц, используя скомпрометированный аппарат в качестве доверенного узла связи.
Личный опыт:
как Bluetooth выдает владельца в повседневной жизни
Несколько лет назад, проводя аудит безопасности бес
проводных сетей в крупном офисном центре, я наблюдал показательную картину. В зоне ожидания и близ
лежащем кафе более семидесяти процентов посетителей держали Bluetooth включенным в режиме постоянного сканирования. При помощи обычного ноутбу
ка с внешней антенной за полчаса удалось составить подробную карту устройств с указанием точных моделей телефонов, смарт
-часов и используемых беспроводных гарнитур.
В одном из случаев мы тестировали реак
цию корпоративного смартфона на симуляцию подключения со стороны периферийного аудиоустройства. Из-за неза
крытой уязвимости в старой версии прошивки смартфон принял сопряжение без ввода PIN-кода и мг
новенно предоставил доступ к журналу вызовов. Владелец устройства, сидевший за соседним столиком,
даже не обратил внимания на кратковременное мерцание системного значка в строке состояния.
Этот
случай наглядно подтвердил, что беспроводные интерфейсы часто воспринимаются пользователями как нечто локальное и абсолютно безопасное. Люди
забывают, что радиоволна не знает стен и офисных перегородок, а злоумышленнику для подключения
не требуется физический контакт с гаджетом.
Почему Bluetooth Low Energy (BLE) не решает всех
проблем
Современные стандарты Bluetooth с низким энергопотреблением значительно улучшили криптографическую
защиту каналов передачи данных и ввели механизмы динамической смены MAC-адресов. Однако активное внед
рение умных гаджетов и интернета вещей породило новый пласт проблем безопасности.
Многие
недорогие фитнес-трекеры, умные кольца и портативные датчики используют упрощенные
протоколы спаривания без генерации сложных криптографических ключей. Подключившись к такому аксессу
ару, злоумышленник может использовать его как промежуточный мост для отправки вредоносных запросов на сам смартфон
.
Кроме того, регулярные широковещательные маяки, которые рассылают устройства для
поиска сопряженных наушников или меток отслеживания, позволяют отслеживать перемещение конкретного человека в простран
стве. В торговых центрах и на транспортных узлах эта технология нередко применяется для составления детального профиля переме
щений без прямого согласия пользователя.
Практические правила защиты от беспроводных атак
Для минимизации рисков взлома и утечки данных через радиоканал необходимо внедрить базовые правила цифровой ги
гиены в повседневное использование техники. Большинство из них не требуют глубоких технических знаний и легко настраиваются за
пару минут.
Контроль активности и видимости интерфейса
Самое эффективное и просто
е правило — выключать Bluetooth, когда в нем нет прямой необходимости. Если вы не используете наушники во время поездки в общественном транспорте
или находитесь в людном месте, деактивация модуля полностью устраняет вектор атаки.
- От
ключайте беспроводную связь через системные настройки, а не только через панель быстрых переключателей, где
модуль часто остается в режиме ожидания.
- Убедитесь, что в параметрах видимости устройства отключен режим обнаружения для всех
сторонних аппаратов.
- Никогда не подтверждайте запросы на сопряжение или передачу файлов
, если инициатором соединения были не вы.
Ревизия доверенных подключений и обновление софта
Со
временем в памяти смартфона накапливаются десятки сопряженных ранее гаджетов: прокатные автомобили, временные колонки в о
телях или устройства знакомых. Каждая такая запись представляет собой потенциальную точку входа, если злоумышленник сы
митирует доверенный MAC-адрес.
- Регулярно удаляйте из списка со
пряженных устройств старые и неиспользуемые наушники, мультимедийные системы и браслеты.
- С
воевременно устанавливайте обновления операционной системы Android и iOS, содержащие патчи для свежих Bluetooth-уязвимостей.
- Используйте надежный PIN-код или биометрию для подтверждения любых системных изменений и операций со
пряжения.
Важно: Если вы заметили, что смартфон начал быстро разряжаться без
видимой причины, а значок Bluetooth периодически активируется сам по себе, немедленно проверьте список активных подключений и переза
грузите аппарат в безопасном режиме.
Безопасность беспроводных технологий всегда строится на балансе между комфор
том и разумной осторожностью. Отказ от круглосуточно активного соединения Bluetooth не создает существенных неудобств в повседневной
жизни, но надежно закрывает скрытую дверь, через которую злоумышленники могут получить доступ к вашим личным та
йнам, финансовым счетам и конфиденциальным разговорам.
«}’